Rodzaje chmur obliczeniowych dla biznesu warto analizować na dwóch poziomach. Model wdrożeniowy określa, gdzie działają zasoby i kto ma do nich dostęp, a model usługowy mówi, za które elementy środowiska odpowiada firma, a które przejmuje dostawca. Dopiero połączenie obu perspektyw pozwala ocenić koszty, bezpieczeństwo, skalowalność i wymagane kompetencje.
Modele wdrożeniowe – gdzie działa chmura?
Model wdrożeniowy opisuje sposób zorganizowania infrastruktury. Nie należy mylić go z IaaS, PaaS i SaaS. Firma może korzystać na przykład z aplikacji SaaS działającej w chmurze publicznej albo z własnej aplikacji uruchomionej na IaaS w środowisku prywatnym.
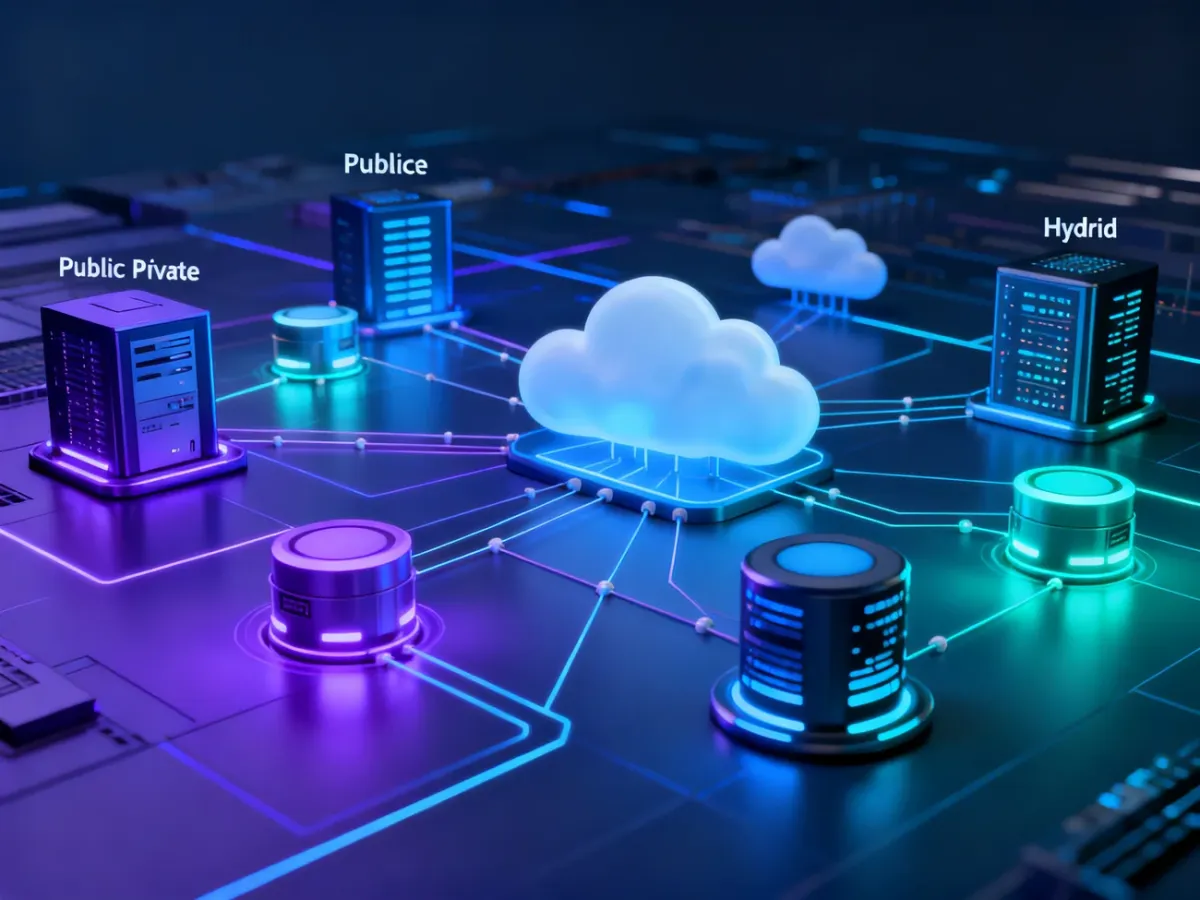
Chmura publiczna wykorzystuje zasoby dostawcy współdzielone przez wielu klientów. Nie oznacza to jednak, że dane klientów są dostępne dla siebie nawzajem. Dostawca odpowiada za fizyczne centrum danych, sprzęt i podstawową warstwę infrastruktury, a organizacja konfiguruje swoje konta, uprawnienia i usługi. Przykładami dostawców są AWS, Microsoft Azure i Google Cloud Platform.
Chmura prywatna jest przeznaczona wyłącznie dla jednej organizacji. Może znajdować się w firmowej serwerowni, ale równie dobrze może być hostowana przez zewnętrznego operatora. Sama lokalizacja nie przesądza więc o prywatnym charakterze chmury. Liczy się dedykowanie zasobów jednej organizacji oraz zakres kontroli nad środowiskiem.
Chmura hybrydowa łączy środowisko prywatne z publicznym w ramach zaplanowanej architektury. Przedsiębiorstwo może przechowywać dane o szczególnych wymaganiach w części prywatnej, a obsługę zmiennego ruchu lub mniej wrażliwe procesy kierować do chmury publicznej. Taki układ wymaga spójnej kontroli dostępu, integracji i monitorowania.
Multicloud oznacza korzystanie z usług co najmniej dwóch dostawców chmurowych. Nie musi obejmować własnej infrastruktury ani połączenia chmury prywatnej z publiczną. Firma może używać jednej platformy do analityki, drugiej do kopii zapasowych, a jeszcze innej do wybranych aplikacji. Hybryda opisuje połączenie różnych środowisk, natomiast multicloud – strategię korzystania z wielu chmur lub dostawców.
Najważniejsze różnice między modelami można ująć w następujący sposób:
| Model | Kontrola | Koszty | Bezpieczeństwo | Skalowalność |
|---|---|---|---|---|
| Publiczna | Mniejsza kontrola nad sprzętem, duża kontrola nad własnymi usługami | Niski próg wejścia, rozliczenie zależne od zużycia | Opiera się na konfiguracji dostawcy i klienta, między innymi szyfrowaniu oraz zarządzaniu dostępem | Bardzo wysoka, zależna od usług i limitów dostawcy |
| Prywatna | Wysoka kontrola nad środowiskiem i konfiguracją | Wyższe koszty infrastruktury, utrzymania i kompetencji | Dedykowane zasoby ułatwiają spełnienie wymagań, ale firma sama odpowiada za wiele zabezpieczeń | Zależna od posiadanej lub zakontraktowanej infrastruktury |
| Hybrydowa | Kontrola jest podzielona między środowisko prywatne i publiczne | Możliwość dopasowania kosztów, ale także koszt integracji i zarządzania | Wymaga spójnych zasad ochrony w obu środowiskach | Wysoka, jeśli zasoby są prawidłowo połączone |
| Multicloud | Zależy od liczby platform i sposobu ich centralnego zarządzania | Możliwość wyboru korzystniejszych usług, lecz większa złożoność rozliczeń | Wymaga jednolitych zasad dostępu i monitoringu u wielu dostawców | Wysoka, ale zależna od integracji i kompetencji zespołu |
Chmura publiczna często pasuje do środowisk testowych, aplikacji internetowych, narzędzi współpracy i projektów o zmiennym obciążeniu. Prywatna bywa wybierana przy wysokich wymaganiach dotyczących kontroli lub zgodności. Hybrydowa pozwala rozdzielić obciążenia według ich wrażliwości, a multicloud może ograniczyć zależność od jednego dostawcy, choć nie usuwa kosztów zarządzania.
Modele usługowe – za co odpowiada firma?
Model usługowy określa zakres zarządzania przekazany dostawcy. Im wyższy poziom stosu, tym mniej elementów technicznych utrzymuje klient, a więcej uwagi może poświęcić aplikacji lub procesowi biznesowemu. Nie oznacza to całkowitego przeniesienia odpowiedzialności za bezpieczeństwo.
IaaS – infrastruktura jako usługa
W IaaS firma otrzymuje wirtualne serwery, pamięć masową i sieć. Dostawca utrzymuje fizyczne centrum danych, sprzęt i warstwę wirtualizacji, natomiast klient zwykle zarządza systemem operacyjnym, konfiguracją sieci, aplikacjami i danymi. Ten model daje dużą swobodę, ale wymaga kompetencji administracyjnych.
PaaS – platforma jako usługa
PaaS dostarcza gotowe środowisko do tworzenia, uruchamiania i rozwijania aplikacji. Dostawca przejmuje między innymi serwery, system operacyjny, środowisko wykonawcze i część usług bazodanowych. Zespół firmy koncentruje się na kodzie, konfiguracji aplikacji i danych. Zyskuje szybkość pracy, ale akceptuje ograniczenia narzucone przez platformę.
SaaS – oprogramowanie jako usługa
W SaaS użytkownik korzysta z gotowej aplikacji przez przeglądarkę lub dedykowany interfejs. Dostawca utrzymuje infrastrukturę, platformę, aplikację i jej aktualizacje. Po stronie firmy pozostają między innymi konta użytkowników, uprawnienia, sposób wykorzystania systemu i dane wprowadzone do usługi. Typowym sposobem rozliczania jest subskrypcja.
Zakres odpowiedzialności w poszczególnych modelach przedstawia tabela:
| Model | Zakres odpowiedzialności klienta | Zakres odpowiedzialności dostawcy |
|---|---|---|
| IaaS | System operacyjny, konfiguracja sieci, aplikacje, dane, tożsamości i uprawnienia | Centrum danych, sprzęt, sieć fizyczna, wirtualizacja i dostępność udostępnionej infrastruktury |
| PaaS | Kod aplikacji, konfiguracja aplikacji, dane i dostęp użytkowników | Infrastruktura, system operacyjny, środowisko uruchomieniowe, platforma i wybrane usługi zarządzane |
| SaaS | Konta, uprawnienia, konfiguracja funkcjonalna i dane używane w aplikacji | Infrastruktura, platforma, aplikacja, aktualizacje i utrzymanie usługi |
To właśnie model współdzielonej odpowiedzialności wyjaśnia, dlaczego sama obecność danych u dostawcy nie gwarantuje ich ochrony. Dostawca zabezpiecza określone warstwy, ale firma nadal musi poprawnie ustawić uprawnienia, chronić konta, kontrolować konfigurację i określić zasady przechowywania danych.
Jak dopasować rodzaj chmury do firmy?
Nie istnieje jeden model właściwy dla każdej organizacji. Decyzję należy oprzeć na krytyczności danych, wymaganej szybkości zmian, możliwościach zespołu i sposobie finansowania IT.
- Start-up – SaaS i chmura publiczna ograniczają inwestycje początkowe i pozwalają szybko uruchomić sprzedaż, współpracę oraz obsługę klientów.
- Sektor regulowany – chmura prywatna lub hybrydowa może ułatwić spełnienie wymagań dotyczących kontroli, lokalizacji i dostępu do danych, choć nie zastępuje analizy prawnej ani oceny zabezpieczeń.
- Duża korporacja – multicloud może wspierać odporność i dobór wyspecjalizowanych usług, ale wymaga dojrzałych narzędzi zarządzania, wspólnego monitoringu i kompetencji międzyplatformowych.
- Firma tworząca oprogramowanie – PaaS przyspiesza pracę zespołów deweloperskich, natomiast IaaS sprawdzi się wtedy, gdy potrzebna jest kontrola nad systemem operacyjnym i konfiguracją środowiska.
Przed wyborem modelu przejdź przez poniższe pytania:
- Wymogi prawne – czy przepisy, umowy lub polityki branżowe określają miejsce przetwarzania danych, okres ich przechowywania albo sposób kontroli dostępu?
- Budżet – czy firma może finansować własną infrastrukturę i zespół, czy potrzebuje kosztu operacyjnego zależnego od wykorzystania?
- Kompetencje zespołu – czy organizacja potrafi zarządzać systemami, siecią, bezpieczeństwem i kosztami w wybranym modelu?
- Krytyczność danych – jakie skutki wywoła utrata dostępności, ujawnienie lub błędna modyfikacja konkretnych informacji?
- Skalowanie – czy obciążenie jest przewidywalne, czy może gwałtownie rosnąć w sezonie, podczas kampanii lub przy wejściu na nowy rynek?
- Uzależnienie od dostawcy – czy aplikację i dane można przenieść do innej platformy bez kosztownej przebudowy?
W praktyce bezpieczeństwo zależy bardziej od architektury, procesów i konfiguracji niż od samej etykiety „publiczna” lub „prywatna”. Chmura publiczna może zapewniać zaawansowane mechanizmy ochrony, ale ich użycie wymaga właściwego zaprojektowania środowiska. Chmura prywatna daje większą kontrolę, lecz błędy własnego zespołu nadal mogą doprowadzić do incydentu.
Jak przygotować organizację do migracji?
Migracja nie jest wyłącznie przeniesieniem serwerów. Zmienia sposób planowania pracy, odpowiedzialność zespołów i podejście do kosztów. Przygotowanie można uporządkować w kilku krokach:
- Zrób audyt zasobów – spisz aplikacje, bazy danych, zależności, właścicieli systemów, wymagania wydajnościowe i dane, które mogą podlegać ograniczeniom.
- Oceń ryzyka i wymogi prawne – określ krytyczność usług, wymagania dotyczące kopii zapasowych, odtwarzania awaryjnego, lokalizacji danych i kontroli dostępu.
- Wybierz sposób migracji – zdecyduj, które systemy przenieść bez większych zmian, które przebudować, a które zastąpić usługą SaaS lub pozostawić lokalnie.
- Zbuduj zespół i kompetencje – połącz wiedzę administratorów, programistów, bezpieczeństwa, finansów i właścicieli procesów. Szkolenia są równie ważne jak zakup usług.
- Ustal zarządzanie kosztami – wprowadź właścicieli budżetów, limity, tagowanie zasobów, monitoring zużycia i regularne przeglądy. FinOps pomaga połączyć decyzje techniczne z finansowymi.
- Uruchom mały zakres i mierz efekt – sprawdź wydajność, bezpieczeństwo, koszty i jakość pracy, zanim przeniesiesz systemy krytyczne.
Po migracji zmienia się także kultura pracy. Zespoły muszą szybciej współpracować, automatyzować powtarzalne czynności i regularnie oceniać konfigurację. Sama zmiana lokalizacji infrastruktury nie przyniesie korzyści, jeśli firma zachowa stare procesy i brak odpowiedzialności za koszty.
Najczęstsze pytania o chmurę dla biznesu
- Czy chmura publiczna jest bezpieczna? – Może być bezpieczna, jeśli firma prawidłowo konfiguruje dostęp, szyfrowanie, kopie zapasowe, monitoring i zasady zarządzania tożsamością. Współdzielenie infrastruktury nie oznacza współdzielenia danych między klientami.
- Czy chmura prywatna zawsze jest lepsza dla danych wrażliwych? – Zapewnia większą kontrolę i dedykowanie zasobów, ale wymaga własnych kompetencji, procedur i nakładów. Nie gwarantuje bezpieczeństwa bez właściwego zarządzania.
- Jak ograniczyć vendor lock-in? – Można stosować przenośne formaty danych, otwarte interfejsy, dokumentować architekturę, testować eksport danych i unikać bezrefleksyjnego uzależnienia od usług dostępnych tylko u jednego dostawcy.
- Czy koszty chmury są zawsze niższe? – Nie. Chmura może ograniczyć wydatki inwestycyjne i przyspieszyć uruchamianie zasobów, ale niekontrolowane zużycie, transfer danych i nieużywane usługi mogą zwiększyć rachunki. Potrzebne są monitoring i regularna optymalizacja.
Od czego zacząć decyzję?
Najbezpieczniej rozpocząć od niewielkiego projektu typu Proof of Concept. Pozwala on sprawdzić rzeczywiste koszty, wymagania bezpieczeństwa, integracje i gotowość zespołu bez podejmowania ryzyka migracji całego środowiska. Rodzaje chmur obliczeniowych dla biznesu nie tworzą rankingu od najlepszego do najgorszego. Właściwy wybór wynika z połączenia modelu wdrożeniowego, modelu usługowego i konkretnych celów organizacji.